Agência de Tecnologia de Pernambuco tira do ar site do Gov PE após invasão em imagens
ATI-PE falou que integridade dos dados foi mantida e que invasão foi pontualmente nas imagens. Site foi tirado do ar para aumentar segurança

por Cynara Maíra
Publicado em 27/10/2026, às 11h20 - Atualizado às 11h46
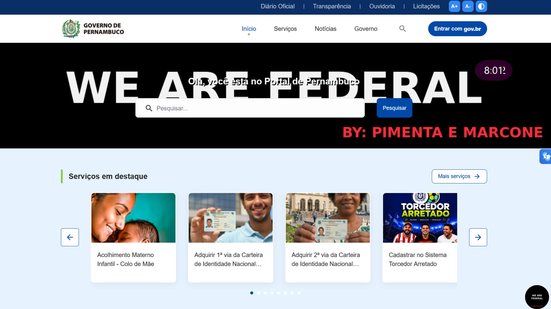


A ATI-PE suspendeu temporariamente o acesso ao portal oficial do Governo de Pernambuco nesta terça-feira (27).
A medida de segurança foi adotada após invasores trocarem fotos de notícias por imagens pretas com a mensagem "We are federal".
Em nota ao Jamildo.com, a agência estadual garantiu que não houve vazamento de dados de usuários e que a estrutura do site segue preservada.
O ataque atingiu apenas o repositório de arquivos de mídia da página administrativa.
Equipes técnicas atuam na revisão do ambiente digital para reforçar as barreiras de proteção antes de reativar o endereço.
A Agência Estadual de Tecnologia da Informação (ATI-PE) tirou do ar o portal oficial do Governo de Pernambuco (PE.gov.br) no final da manhã desta terça-feira (27). A suspensão temporária ocorreu após invasores adulterarem as fotos do painel de notícias da página.
Em nota enviada ao Jamildo.com, a assessoria da agência estadual afirmou que o incidente ficou restrito a uma ferramenta administrativa e resultou apenas na substituição pontual de imagens. O órgão garantiu que a estrutura do portal permaneceu intacta e que nenhum dado sensível ou informação de usuários foi comprometido.
Segundo a ATI-PE, a decisão de desligar o site é para seguir protocolos internos de segurança para solucionar vulnerabilidades. A ideia é que a equipe técnica realize uma varredura técnica no sistema para reforçar as camadas de proteção antes de restabelecer o acesso público.
Invasão atingiu servidor de imagens do site do Governo
A alteração visual começou nas primeiras horas da manhã. Usuários que acessavam a página encontravam imagens com fundo preto, a frase em inglês "We are federal" e assinaturas dos supostos autores do ataque no lugar das fotos das matérias. As imagens do carrossel principal foram as únicas que permaneceram corretas.
- Quer receber no celular as notícias de Política e Economia do Jamildo.com? Acesse nosso canal do Whatsapp!
A análise do código-fonte da página aponta que a investida não quebrou o banco de dados do governo. O acesso indevido atingiu o repositório de mídia ou o servidor de arquivos do gerenciador de conteúdo (CMS).
- Confira o Podcast do Jamildo e outros vídeos do Jamildo.com. Inscreva-se no nosso canal do Youtube
Apesar da proximidade com o anúncio da vulnerabilidade do sistema PHP, o caso não teve vínculo, já que a plataforma do estado utiliza a tecnologia Directus, desenvolvida em Node.js e TypeScript. A vulnerabilidade da linguagem de programação em questão é o motivo para o sistema da Prefeitura do Recife continuar fora do ar, como o site do portal da Transparência.
