Site do Gov PE sofre possível ataque hacker com todas as imagens trocadas para "we are federal"
As imagens do painel de notícias estão com um painel escrito "we are federal" e a página principal do site do Governo de Pernambuco também contém imagem

por Cynara Maíra
Publicado em 27/10/2026, às 07h39 - Atualizado às 08h06
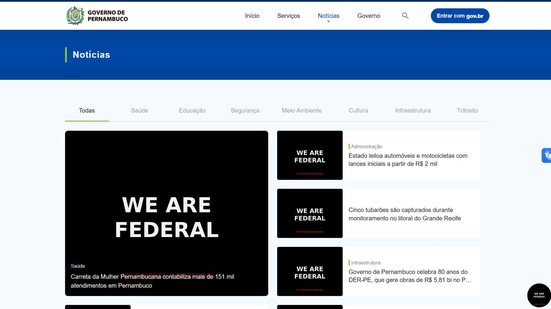


O portal oficial do Governo de Pernambuco sofreu uma invasão hacker na manhã desta terça-feira (27).
Imagens do repositório de notícias foram substituídas por telas pretas com a inscrição "We are federal" e assinaturas de autoria.
A análise do código-fonte aponta que a investida atingiu o servidor de arquivos de mídia do editor de matérias e não a estrutura central do site.
O sistema do estado opera na plataforma Directus, sem relação com a vulnerabilidade em PHP que tirou do ar os serviços da Prefeitura do Recife.
O Jamildo.com procurou a Secretaria de Comunicação do Governo de Pernambuco e aguarda posicionamento oficial sobre o ocorrido.
O site do Governo de Pernambuco amanheceu esta terça-feira (27) com o painel de notícias diferente do padrão. Todas as fotos da plataforma constam com uma imagem de fundo preto escrito "We are federal" e uma assinatura dos possíveis autores.
A página principal também está com essa marcação, mas as imagens do painel principal de notícias são as únicas que permaneceram corretas.
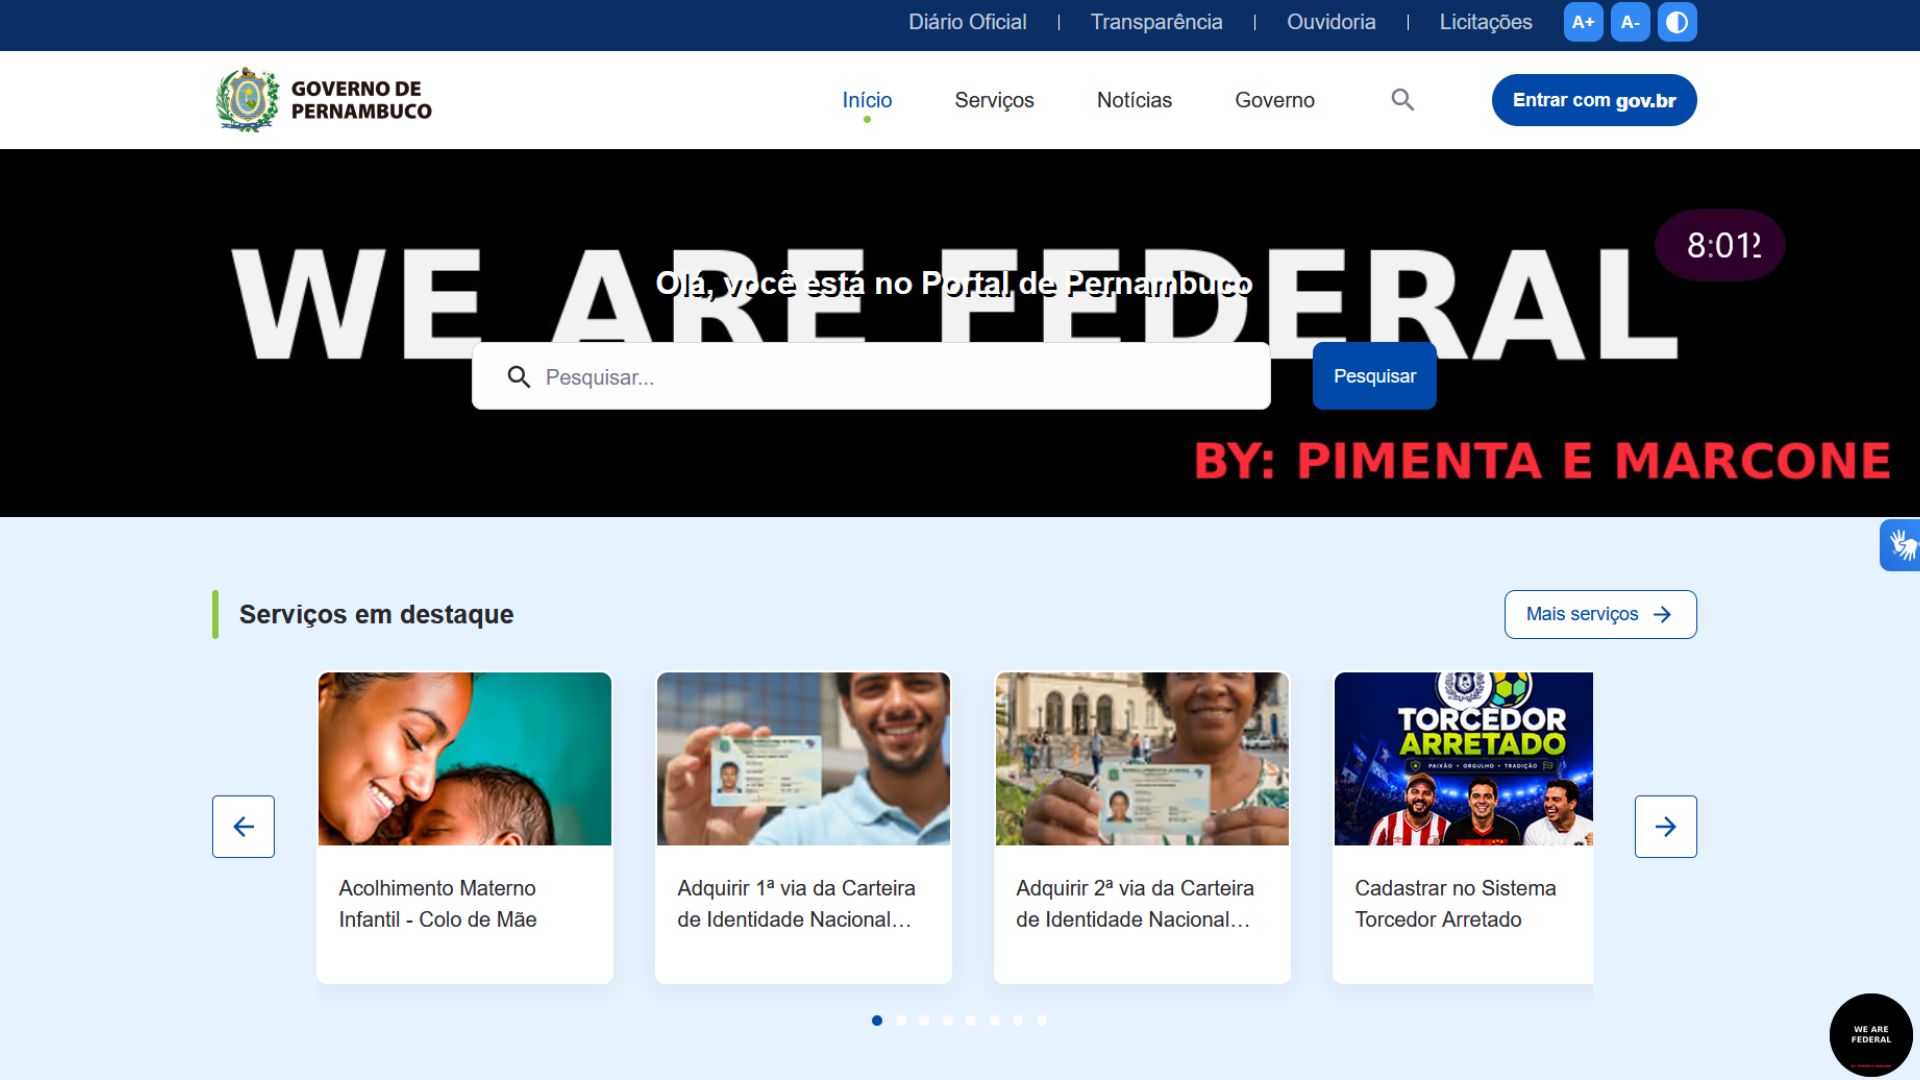
Após constatar a alteração, o site Jamildo.com contatou a Secretaria de Comunicação do Governo de Pernambuco e aguarda uma posição, mas a situação aparenta ser uma invasão do site por algum hacker. Essa movimentação de invasões em sites tem ocorrido em diversos locais com o avanço das habilidades de inteligência artificial.
- Confira o Podcast do Jamildo e outros vídeos do Jamildo.com. Inscreva-se no nosso canal do Youtube
Em uma observação do código-fonte da página, o ataque não parece ter sido diretamente no site, mas sim no repositório de mídia ou no servidor de assets de notícias do editor de matérias (CMS).
- Quer receber no celular as notícias de Política e Economia do Jamildo.com? Acesse nosso canal do Whatsapp!
Normalmente, esse tipo de ataque busca visibilidade rápida ou disseminar uma mensagem em específico. Como o site do Governo de Pernambuco é construído em Directus, uma plataforma headless desenvolvida inteiramente em Node.js / TypeScript, essa invasão não teria vínculo com a vulnerabilidade encontrada no sistema php, que deixou diversos serviços da Prefeitura do Recife fora do ar. O serviço da prefeitura, inclusive, ainda está fora do ar.
Com a disseminação e ampliação das capacidades de ferramentas de inteligência artificial, tem ficado mais fácil encontrar vulnerabilidades em sites e invadi-los, o que seria um dos principais desafios para sites governamentais, com arquiteturas que precisam de estabilidade. Nesses espaços, qualquer instabilidade pode prejudicar a realização de serviços para a população e a transparência das ações do Governo.